01
Bankowość
Pamięci masowe systemów core banking, logi transakcyjne i sieci bankomatów — przywracane z dokumentacją gotową dla regulatora.
Kompleksowe odzyskiwanie danych, deszyfrowanie klasy wojskowej i cyberbezpieczeństwo dla banków, instytucji finansowych i przedsiębiorstw w Katarze, ZEA i Polsce.
Ufają nam banki, instytucje finansowe i liderzy branży technologicznej
Od jednego uszkodzonego laptopa po zaatakowany klaster systemu core banking — jeden zespół prowadzi Państwa sprawę od pierwszego telefonu do zweryfikowanego przekazania danych.
Deszyfrowanie klasy wojskowej, precyzyjne prace na poziomie układów i odzysk w warunkach cleanroom — opracowane we własnym zakresie i prowadzone z zachowaniem ścisłego łańcucha dowodowego.
Dyski szyfrowane sprzętowo, z walidacją FIPS i samoszyfrujące — odzyskiwane i deszyfrowane z użyciem autoryzowanego materiału kluczowego, nawet po uszkodzeniu fizycznym.
AES-256 · FIPS 140-3 · TCG Opal
Układy pamięci wylutowywane, odczytywane i odtwarzane. Kontrolery i układy ROM przenoszone na płytki dawcze z precyzją na poziomie BGA.
NAND · eMMC · UFS · BGA
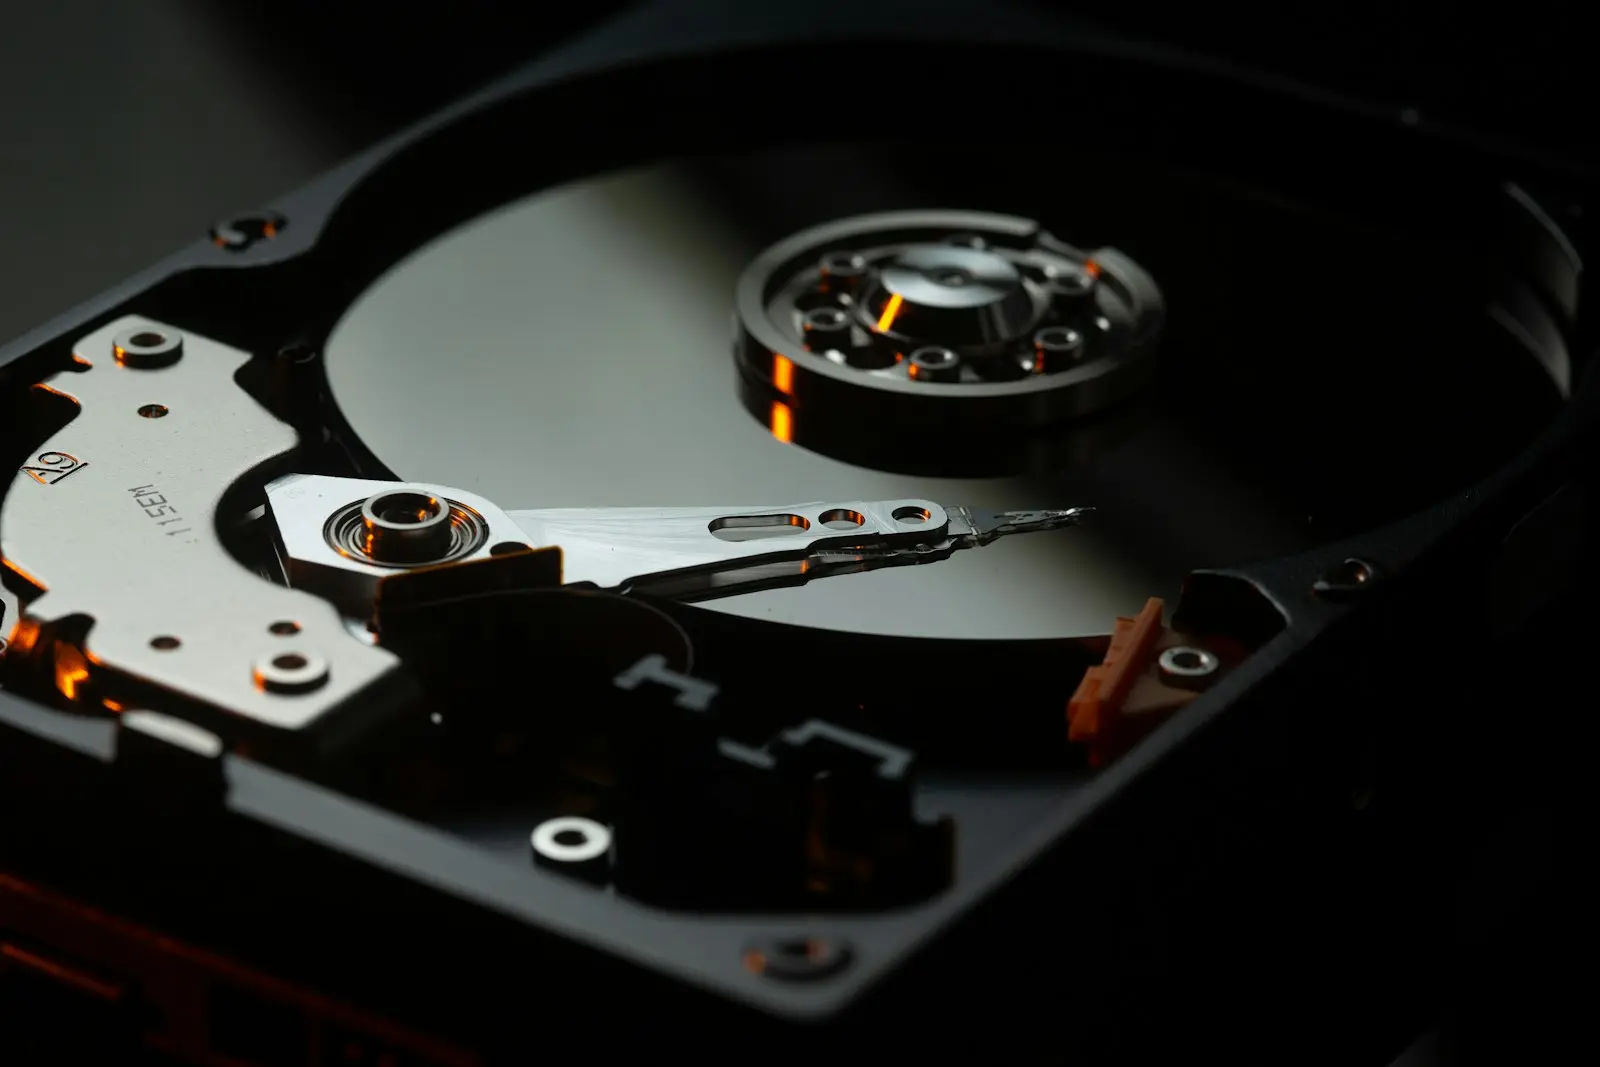
Wymiana bloków głowic, przenoszenie talerzy i naprawy silników w środowisku o kontrolowanej czystości powietrza.
ISO 14644-1 · Klasa 5
Uszkodzone obszary serwisowe, tablice translatora i parametry adaptacyjne odbudowywane na poziomie mikrokodu, by przywrócić sprawność uszkodzonych dysków.
ROM · Adaptywy · Mikrokod
Każde zlecenie przebiega według tego samego, audytowanego procesu — zawsze wiadomo, gdzie są Państwa dane, kto miał do nich dostęp i co nastąpi dalej.
Jeden telefon na naszą linię 24/7. W ciągu 15 minut przydzielamy inżyniera prowadzącego, który natychmiast rozpoczyna zdalną ocenę.
Odbiór kurierem lub na miejscu, z plombami zabezpieczającymi i podpisanym protokołem łańcucha dowodowego.
Oględziny w warunkach cleanroom i obrazowanie sektor po sektorze z blokadą zapisu. Nigdy nie pracujemy na oryginalnym nośniku.
Naprawa firmware’u, prace na poziomie układów, autoryzowane deszyfrowanie i rekonstrukcja systemu plików.
Sumy kontrolne SHA-256, walidacja plików i analiza śledcza odzyskanego zbioru danych.
Szyfrowane przekazanie danych, certyfikowane usunięcie kopii roboczych i plan bezpieczeństwa zapobiegający powtórce incydentu.
Pracujemy wyłącznie z instytucjami i przedsiębiorstwami — z procedurami, dyskrecją i szybkością, jakich wymagają branże regulowane.
Pamięci masowe systemów core banking, logi transakcyjne i sieci bankomatów — przywracane z dokumentacją gotową dla regulatora.
Domy maklerskie, ubezpieczyciele i firmy inwestycyjne chronione przed utratą danych, nadużyciami i ransomware.
Centra danych, dostawcy usług zarządzanych i producenci oprogramowania — wspierani przez laboratorium, które mówi ich językiem.
Reagowanie na incydenty w całej grupie kapitałowej, odzysk danych z urządzeń kadry zarządzającej i poufne dochodzenia.
Nośniki z szyfrowaniem klasy wojskowej, odzysk na miejscu w strefach ochronnych i ścisła zasada wiedzy koniecznej.
Agencje w Stanach Zjednoczonych, Polsce i ZEA powierzają naszemu laboratorium dowody cyfrowe, zaszyfrowane nośniki i reagowanie na incydenty.
Informatyka śledcza urządzeń i komputerów
Klient od 2019
Deszyfrowanie nośników
Klient od 2021
Odzyskiwanie danych z dysków wojskowych
Klient od 2022
Odzyskiwanie dowodów cyfrowych
Klient od 2016
Nośniki szyfrowane sprzętowo
Klient od 2018
Reagowanie na incydenty
Klient od 2020
Analiza śledcza danych
Klient od 2020
Bezpieczne odzyskiwanie na miejscu
Klient od 2021
SOC i cyberobrona
Klient od 2023
Zgodnie z naszymi zobowiązaniami do zachowania poufności nazwy i insygnia instytucji publikujemy wyłącznie za ich pisemną zgodą.
Dane pozostają w Państwa jurysdykcji. Każde laboratorium jest w pełni przygotowane do interwencji na miejscu w krajach GCC i Unii Europejskiej.
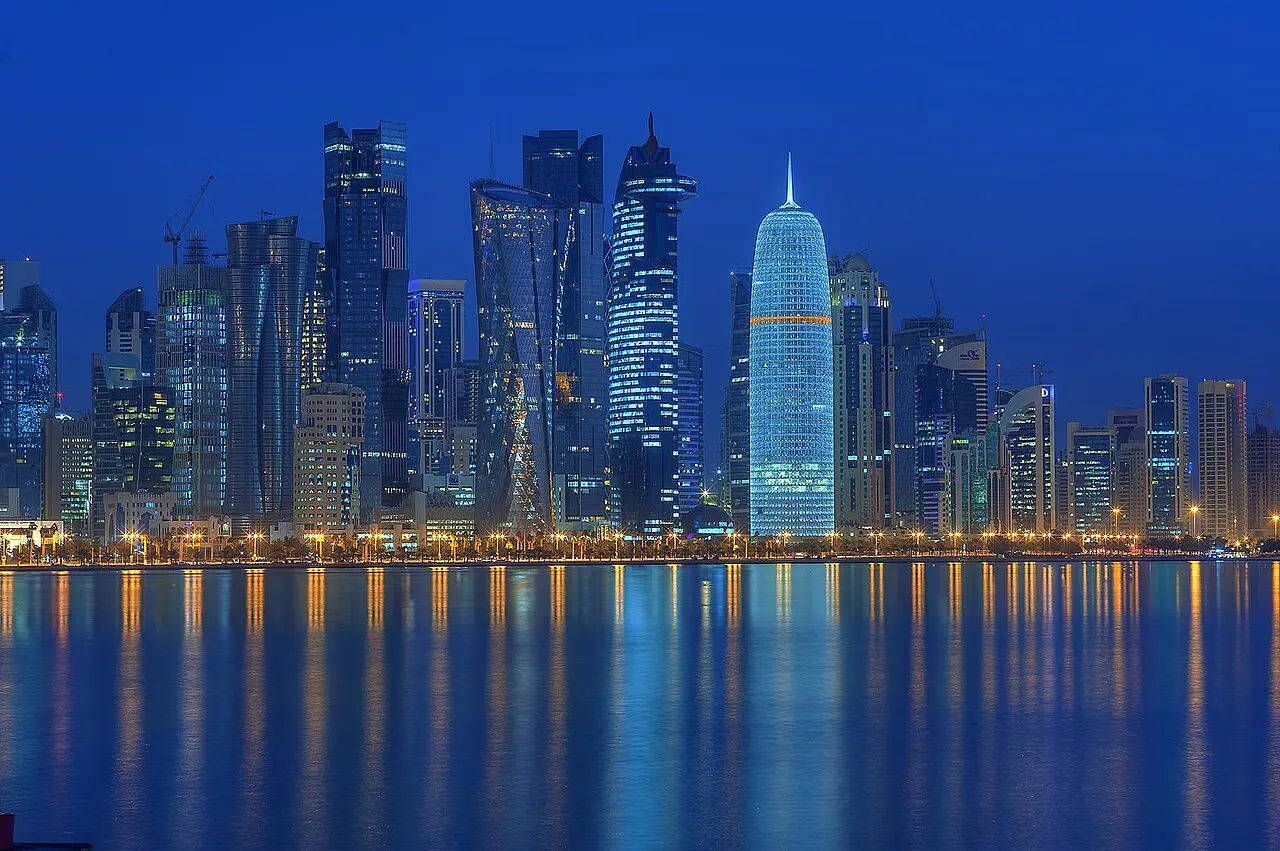
Siedziba główna · Laboratorium odzysku GCC
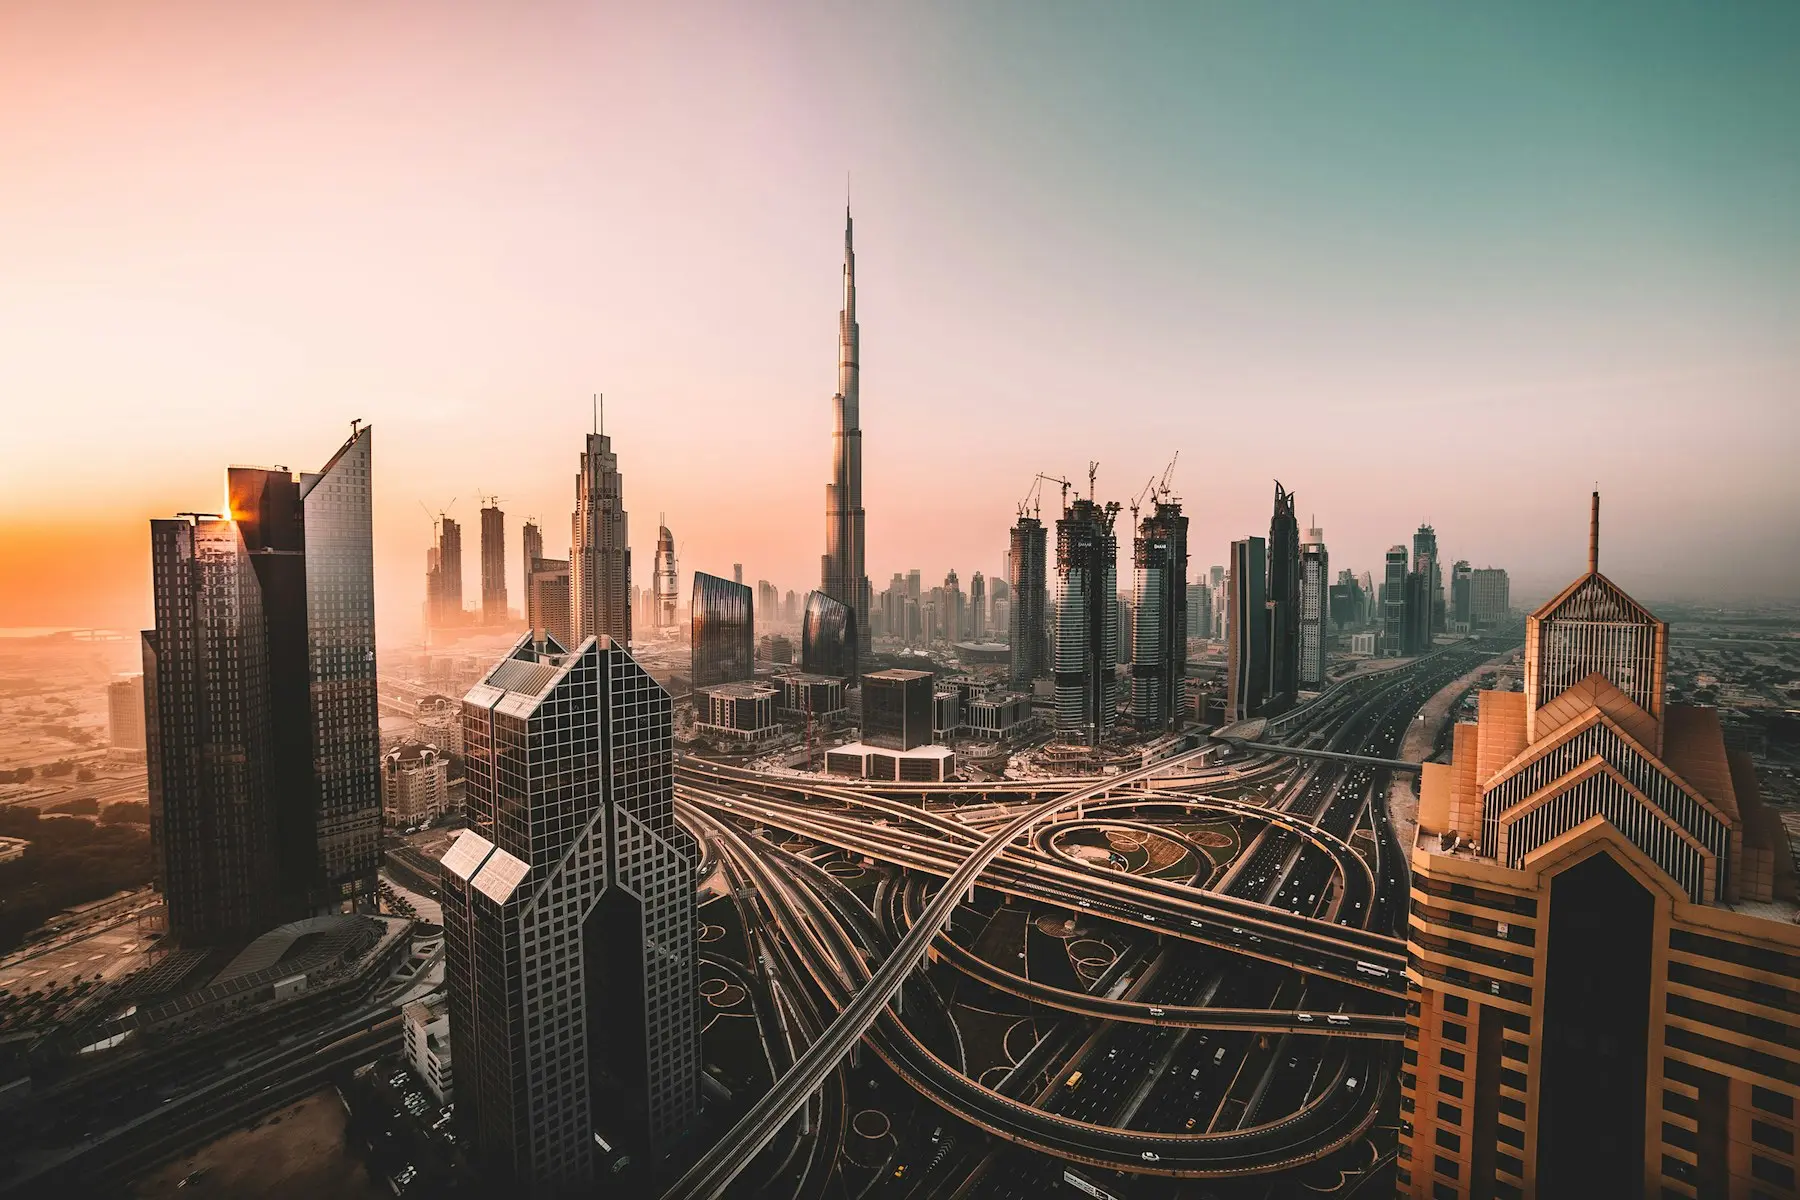
Operacje w ZEA · Centrum Operacji Bezpieczeństwa
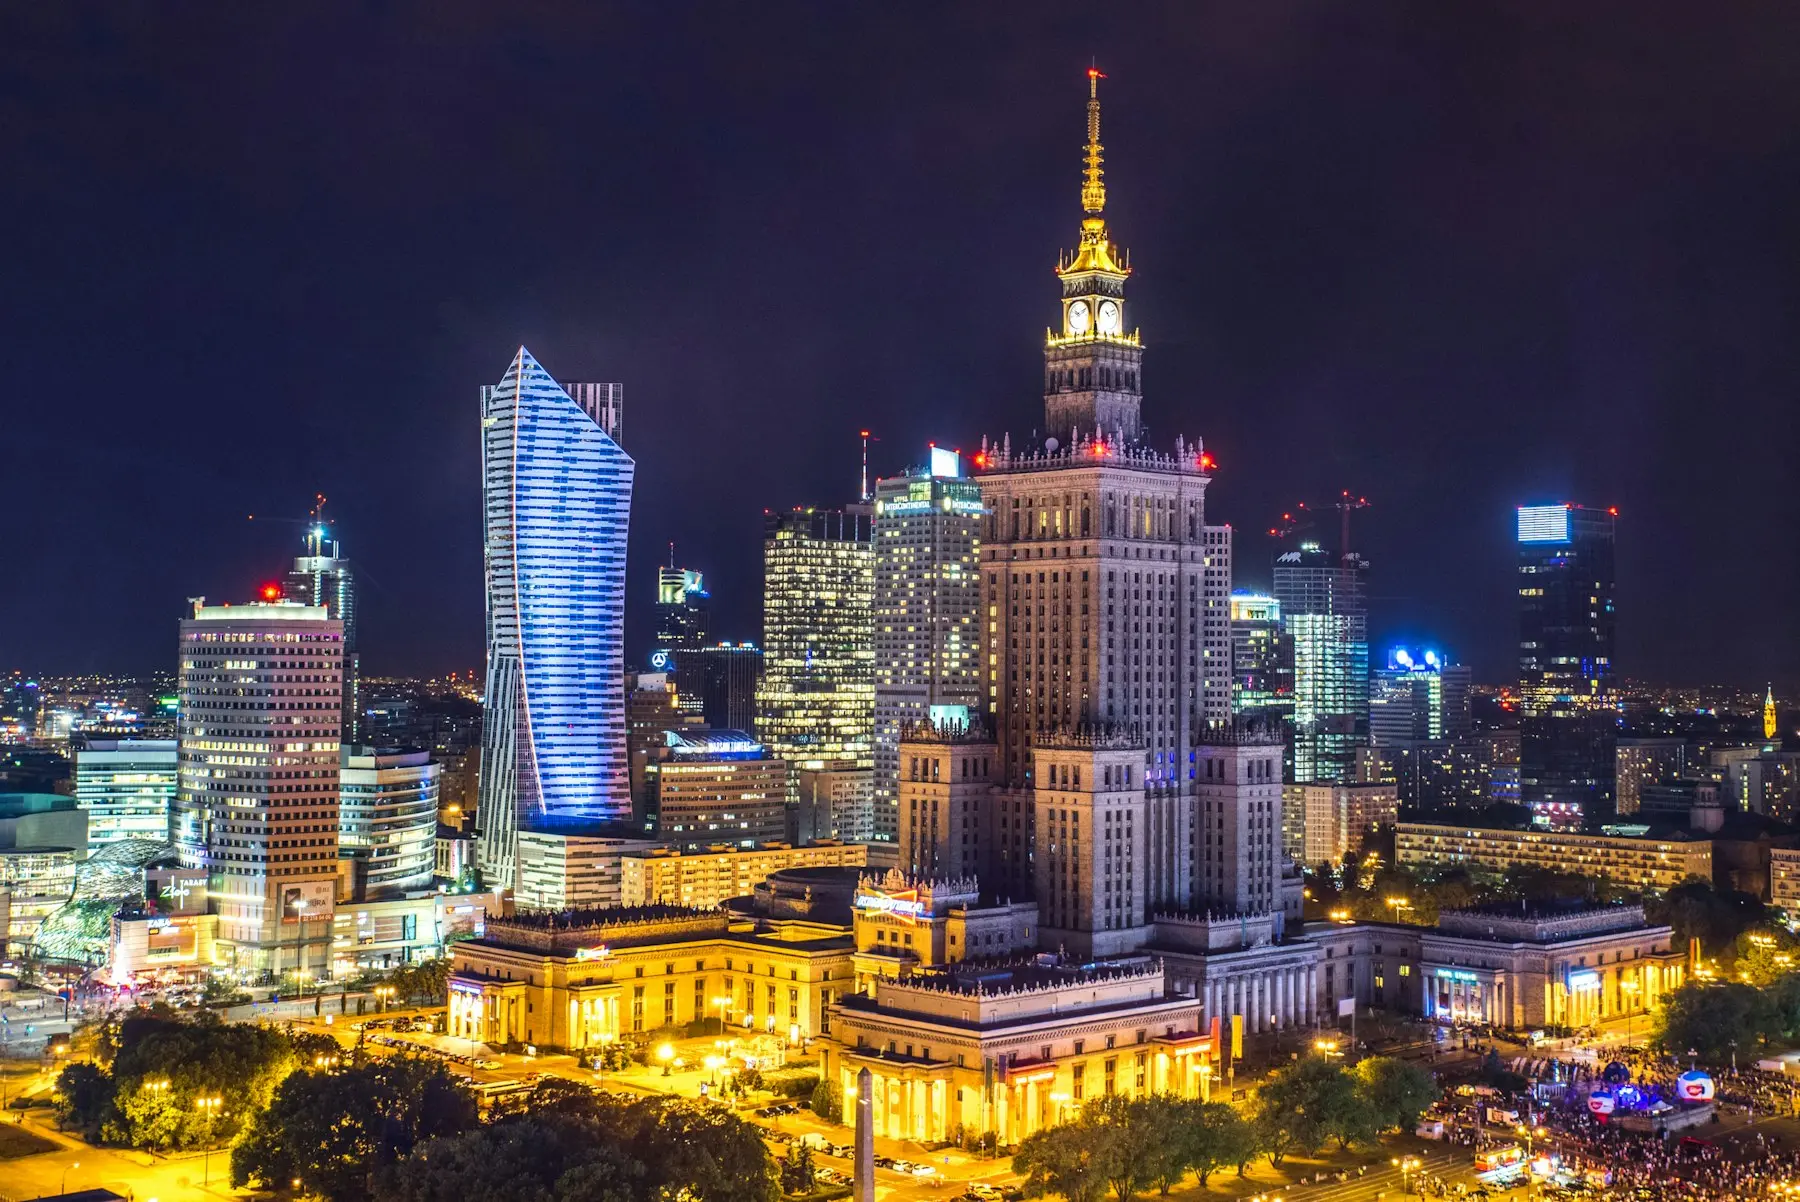
Cleanroom UE · Laboratorium śledcze i chip-off
Banki i instytucje rządowe powierzają nam swoje najbardziej wrażliwe nośniki. Nasze mechanizmy kontrolne zaprojektowano tak, by sprostały ich audytom.
Każda sprawa jest objęta obustronną umową o zachowaniu poufności, zanim przyjmiemy jakikolwiek nośnik.
Każde przekazanie jest rejestrowane, podpisywane i opatrywane znacznikiem czasu — gotowe dla sądu i regulatorów.
Stanowiska do odzyskiwania danych są fizycznie odcięte od internetu i sieci firmowych.
Państwa dane są przetwarzane w regionie: w Katarze, w ZEA lub w Unii Europejskiej.
Kopie robocze są usuwane zgodnie z NIST SP 800-88 i potwierdzane certyfikatem zniszczenia.
Inżynierowie po weryfikacji bezpieczeństwa, z dostępem ściśle ograniczonym zasadą wiedzy koniecznej.
Inżynierowie śledczy, kryptoanalitycy, eksperci od mikrolutowania i specjaliści ds. reagowania na incydenty — jeden zespół w Dosze, Dubaju i Warszawie.
 Warszawa
Partner zarządzający
Dwadzieścia lat w inżynierii odzyskiwania danych. Zbudował nasz europejski cleanroom i laboratorium chip-off.
 Doha
Partner · Region Zatoki Perskiej
Były szef ryzyka IT w banku z regionu GCC. Odpowiada za relacje z instytucjami finansowymi w całym regionie.
 Dubaj
Partner · Cyberobrona
Specjalista reagowania na incydenty i kryptoanalityk. Kieruje naszym SOC i zespołem deszyfrowania nośników.
W trakcie zamknięcia kwartału awarii uległa macierz systemu core banking. Inżynierowie Qatar Recovery byli na miejscu w ciągu 90 minut i odtworzyli wszystkie księgi przed otwarciem rynków.
Nasza linia alarmowa działa 24/7. Inżynier prowadzący zostaje przydzielony w ciągu 15 minut, a w Dosze, Dubaju i Warszawie docieramy na miejsce zwykle w mniej niż dwie godziny.
Rozmowa z inżynierem odzysku od pierwszej minuty — nie z call center.