Usługi na chwile, w których nie ma miejsca na błąd.
Osiem wyspecjalizowanych dziedzin pod jednym dachem, realizowanych przez 28 inżynierów w trzech regionalnych laboratoriach. Każde zlecenie objęte jest umową NDA i udokumentowanym łańcuchem dowodowym.
Odzysk z komputerów i serwerów
Awarie mechaniczne, uszkodzone kontrolery, zdegradowane macierze RAID i zniszczone maszyny wirtualne. Obraz każdego sektora wykonujemy przez sprzętowe blokery zapisu, a wolumeny odbudowujemy w odizolowanym środowisku laboratoryjnym.
- HDD, SSD i NVMe — wszyscy producenci
- RAID 0/1/5/6/10/50/60 i macierze niestandardowe
- NAS, SAN, VMware, Hyper-V i Proxmox
- Bazy danych SQL Server, Oracle i Exchange
Odzysk z urządzeń mobilnych
Zalanie, pożar i uszkodzenia mechaniczne, zapętlony rozruch i uszkodzona pamięć. Za zgodą uprawnionego właściciela odzyskujemy zdjęcia, dokumenty, bazy komunikatorów i rejestry połączeń ze smartfonów i tabletów.
- Smartfony i tablety z iOS i Androidem
- Zalanie, pożar i uszkodzenia fizyczne
- Komunikatory, rejestry połączeń i multimedia
- Ekstrakcja logiczna, systemu plików i fizyczna
Dane sieciowe i komunikacyjne
Gdy zawodzą systemy komunikacji, biznes staje. Przywracamy magazyny poczty, archiwa komunikatorów, nagrania VoIP, środowiska chmurowe i katalogi kopii zapasowych — na każdym ogniwie Państwa sieci komunikacyjnej.
- Exchange, Microsoft 365 i Google Workspace
- Nagrania VoIP i rekordy połączeń (CDR)
- Katalogi kopii zapasowych, taśmy LTO i pamięć obiektowa
- Odtwarzanie logów sieciowych i danych SIEM
Deszyfrowanie dysków z szyfrowaniem wojskowym
Nasz zespół kryptoanalizy odzyskuje dane z nośników z szyfrowaniem klasy wojskowej, szyfrowanych sprzętowo i samoszyfrujących — nawet gdy samo urządzenie jest uszkodzone. Każde deszyfrowanie odbywa się wyłącznie z użyciem poświadczeń właściciela, odzyskanego materiału kluczowego lub na mocy upoważnienia prawnego.
- Dyski szyfrowane sprzętowo AES-256 i wojskowe dyski wzmocnione
- Urządzenia z walidacją FIPS 140-2 / 140-3
- Dyski samoszyfrujące (SED / TCG Opal)
- Wolumeny BitLocker, FileVault, VeraCrypt i LUKS
Chip-off i odzysk na poziomie układów
Gdy płyta jest martwa, schodzimy do poziomu krzemu. Nasi inżynierowie mikrolutowania wylutowują, odczytują i przeszczepiają układy pamięci, odbudowują płytki PCB i naprawiają firmware, by odzyskać dane z urządzeń, które inne laboratoria uznały za stracone.
- Chip-off NAND, eMMC, UFS i układów monolitycznych
- Przeszczepy kontrolerów, układów ROM i pamięci
- Rework BGA, odbudowa PCB i firmware’u
- Korekcja ECC oraz analiza XOR / scramblera
Głębokie skanowanie i carving danych
Sformatowane, nadpisane lub częściowo zniszczone wolumeny wciąż kryją fragmenty prawdy. Nasz silnik głębokiego skanowania odczytuje każdy sektor, wyodrębnia pliki na podstawie sygnatur i scala pofragmentowane dane w użyteczne dokumenty.
- Głębokie skanowanie sektor po sektorze
- Carving sygnaturowy dla ponad 1200 typów plików
- Scalanie pofragmentowanych plików
- Analiza przestrzeni nieprzydzielonej i slack space
Analiza danych i informatyka śledcza
Odzyskane dane zamieniamy w odpowiedzi. Nasi analitycy śledczy odtwarzają chronologię zdarzeń, tropią nadużycia finansowe i przygotowują raporty dopuszczalne w sądzie, którym ufają regulatorzy, ubezpieczyciele i zespoły prawne.
- Rekonstrukcja chronologii zdarzeń i aktywności użytkowników
- Dochodzenia w sprawie nadużyć finansowych i zagrożeń wewnętrznych
- eDiscovery i przetwarzanie materiału dowodowego
- Raporty dla sądu i opinie biegłego
Cyberbezpieczeństwo i reagowanie na incydenty
Od pierwszej godziny naruszenia po wzmocnioną infrastrukturę. Powstrzymujemy ataki, przywracamy zaszyfrowane systemy, ustalamy pierwotną przyczynę i usuwamy luki — a potem czuwamy całą dobę.
- Powstrzymywanie ataków ransomware i odzysk systemów
- Analiza naruszeń i ustalanie przyczyn źródłowych
- Testy penetracyjne i red teaming
- Monitoring bezpieczeństwa 24/7 (SOC)
Tam, gdzie inne laboratoria kończą, my dopiero zaczynamy.
Deszyfrowanie klasy wojskowej, precyzyjne prace na poziomie układów i odzysk w warunkach cleanroom — opracowane we własnym zakresie i prowadzone z zachowaniem ścisłego łańcucha dowodowego.
Deszyfrowanie klasy wojskowej
Dyski szyfrowane sprzętowo, z walidacją FIPS i samoszyfrujące — odzyskiwane i deszyfrowane z użyciem autoryzowanego materiału kluczowego, nawet po uszkodzeniu fizycznym.
AES-256 · FIPS 140-3 · TCG Opal
Chip-off i przeszczep układów
Układy pamięci wylutowywane, odczytywane i odtwarzane. Kontrolery i układy ROM przenoszone na płytki dawcze z precyzją na poziomie BGA.
NAND · eMMC · UFS · BGA
Cleanroom ISO klasy 5
Wymiana bloków głowic, przenoszenie talerzy i naprawy silników w środowisku o kontrolowanej czystości powietrza.
ISO 14644-1 · Klasa 5
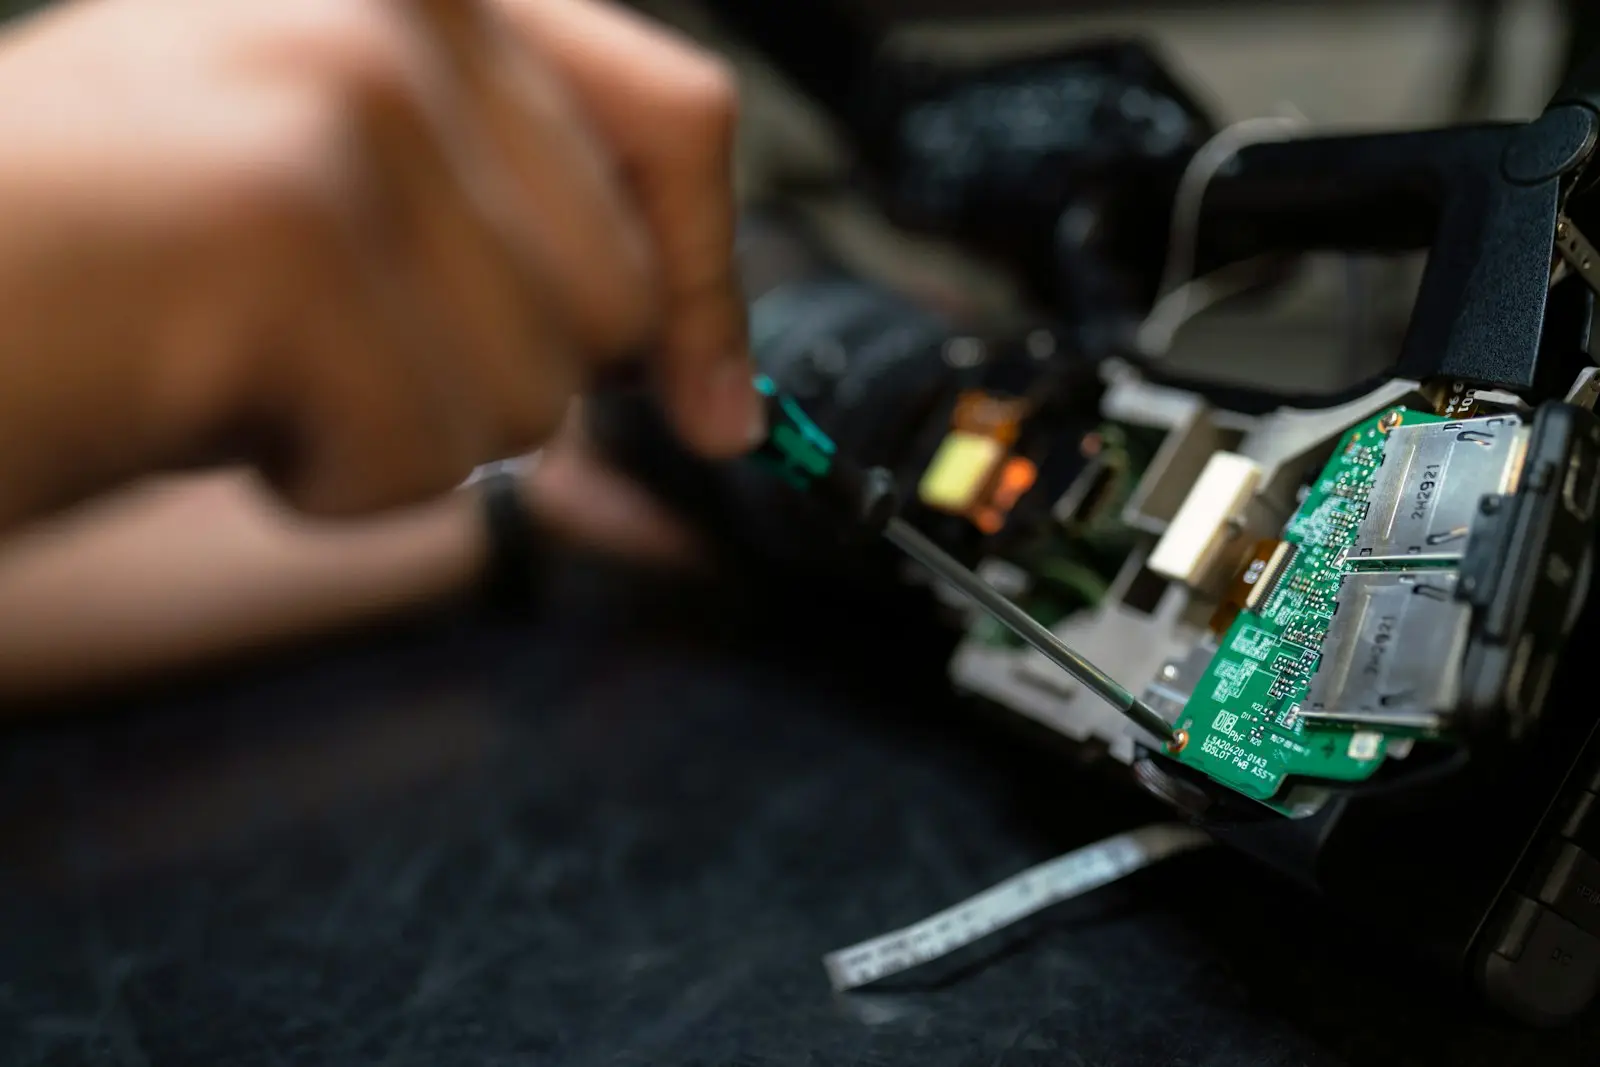
Odbudowa firmware’u i PCB
Uszkodzone obszary serwisowe, tablice translatora i parametry adaptacyjne odbudowywane na poziomie mikrokodu, by przywrócić sprawność uszkodzonych dysków.
ROM · Adaptywy · Mikrokod
Jedna sprawa. Jeden zespół. Sześć kontrolowanych etapów.
Każde zlecenie przebiega według tego samego, audytowanego procesu — zawsze wiadomo, gdzie są Państwa dane, kto miał do nich dostęp i co nastąpi dalej.
- 01Krok 1
Pilna ocena sytuacji
Jeden telefon na naszą linię 24/7. W ciągu 15 minut przydzielamy inżyniera prowadzącego, który natychmiast rozpoczyna zdalną ocenę.
- 02Krok 2
Bezpieczne przyjęcie
Odbiór kurierem lub na miejscu, z plombami zabezpieczającymi i podpisanym protokołem łańcucha dowodowego.
- 03Krok 3
Diagnoza i obrazowanie
Oględziny w warunkach cleanroom i obrazowanie sektor po sektorze z blokadą zapisu. Nigdy nie pracujemy na oryginalnym nośniku.
- 04Krok 4
Zaawansowany odzysk
Naprawa firmware’u, prace na poziomie układów, autoryzowane deszyfrowanie i rekonstrukcja systemu plików.
- 05Krok 5
Analiza i weryfikacja
Sumy kontrolne SHA-256, walidacja plików i analiza śledcza odzyskanego zbioru danych.
- 06Krok 6
Bezpieczne przekazanie i hardening
Szyfrowane przekazanie danych, certyfikowane usunięcie kopii roboczych i plan bezpieczeństwa zapobiegający powtórce incydentu.
Utracone dane? Zaatakowane systemy? Liczy się każda minuta.
Rozmowa z inżynierem odzysku od pierwszej minuty — nie z call center.